サイバーセキュリティとは?2026年の脅威動向と、企業が今取り組むべき対策

サイバーセキュリティとは、組織のシステム、ネットワーク、データをサイバー攻撃や不正アクセスから守り、事業の継続性を確保するための取り組みです。

2026年、サイバー攻撃を取り巻く環境は新たな局面を迎えています。AIやAIエージェントの悪用により、脆弱性の探索から攻撃の実行までが自動化され、従来は数日から数週間を要した作業が、数時間、条件によっては数分で行われる可能性があります。 一方、Gartnerが2026年7月に実施した調査では、脆弱性管理を十分に実施できている日本の大手企業は30%にとどまりました。

本ページでは、サイバーセキュリティの基本、日本で発生しているインシデントの傾向、2026年の主要トレンドを解説します。さらに、Gartnerの最新調査をもとに、企業が今すぐ点検すべき項目と、中長期的に進めるべき戦略転換を紹介します。

2026年10月29日更新

AI時代のサイバーセキュリティ戦略、何から手を付けるべきか

「AI時代のサイバーセキュリティ戦略:将来に向けた展望と実践ガイド」では、AIがもたらすリスクを緊急度別に整理し、AI TRiSMの実装や生成AIアプリケーションの保護など、サイバーセキュリティ・リーダーが注力すべき4つの方向性を解説しています。

※ご入力は1分程度で完了いたします。

eBook「AI時代のサイバーセキュリティ戦略:将来に向けた展望と実践ガイド」をダウンロード

「進む」ボタンをクリックいただいた場合、利用規約 および プライバシー・ポリシー に同意したものとみなします。

連絡先情報

すべて必須項目となります。

勤務先情報

すべて必須項目となります。

Optional

フォームにご記入いただくと、無料でダウンロードできます。

この記事のポイント

  • サイバーセキュリティは単なる「ITの防御」ではなく、経営者が自ら先頭に立って取り組むべき「デジタル防衛」であり、経営上の重要課題として位置付ける必要がある。

  • 日本の大手企業で脆弱性管理を十分に実施できている企業は30%にとどまる¹。別の国内調査でも、ランサムウェア感染への備えとして最も多い「バックアップからの復旧」の実施率は42.7%だった²。

  • 企業が早急に取り組むべきアクションには、インターネット公開資産の緊急点検、侵害の兆候の確認、サードパーティの状況確認など7項目がある。

  • 中長期では、CTEM(継続的な脅威エクスポージャ管理)や先制的サイバーセキュリティへの転換に加え、AIエージェントを前提としたアイデンティティ/アクセス管理の再設計が求められる。

出典

  1.  Gartnerが2026年7月に日本の大手企業を対象に実施した調査。脆弱性管理を十分に実施できている企業は30%。出典:Gartner「Gartner、多発する日本企業の不正アクセス事案に関する緊急的な提言を発表」(2026年10月13日)。
  2. Gartnerが2026年2月に国内の従業員数500人以上の組織を対象に実施した調査。「バックアップからの復旧」をランサムウェア感染への対策として挙げた割合は42.7%。出典:Gartner「Gartner、国内のランサムウェア対策状況に関する最新の調査結果を発表:最も多い対策でも約4割にとどまる」(2026年6月24日)。

サイバーセキュリティとは?意味や目的、企業に必要な対策

サイバーセキュリティとは、組織のシステム、コンピュータ、ネットワーク、データを、サイバー攻撃や不正アクセス、情報漏洩などの脅威から守るための取り組みです。セキュリティ製品などの技術だけでなく、業務プロセスや社内ルール、組織体制も含まれます。

企業にとって、サイバーセキュリティは情報を守るだけの取り組みではありません。サイバー攻撃による業務への影響を抑え、迅速に復旧し、事業の継続性を確保する役割も担います。

サイバーセキュリティの主な目的は、次の4つです。

  • 個人情報、財務情報、知的財産などの機密情報を守る
  • サイバー攻撃による業務への影響を抑え、迅速に復旧する
  • 法規制や取引先から求められるセキュリティ要件に対応する
  • 顧客や取引先からの信頼を維持する

サイバーセキュリティ対策は、セキュリティ製品やツールを導入するだけでは完結しません。従業員へのセキュリティ教育、システムやネットワークの継続的な監視、インシデント対応計画の策定、サードパーティを含む取引先のリスク管理などを組み合わせ、組織全体で継続的に改善する必要があります。

サイバーセキュリティと情報セキュリティの違い

サイバーセキュリティと情報セキュリティは、守る対象と対策の範囲が異なります。情報セキュリティが、デジタル情報だけでなく、紙の文書や人が持つ知識を含むあらゆる情報資産を守る取り組みであるのに対し、サイバーセキュリティは、主にシステム、ネットワーク、クラウドなどのデジタル環境をサイバー攻撃から守ることに重点を置きます。

両者は明確に切り離されるものではなく、相互に重なり合う領域があります。企業には、サイバーセキュリティを情報セキュリティの重要な領域の一つとして捉え、技術、プロセス、人、組織の観点から一体的に対策することが求められます。

サイバーセキュリティと情報セキュリティの違い

観点

サイバーセキュリティ

情報セキュリティ

守る対象

システム、ネットワーク、クラウド、データなどのデジタル資産

デジタル情報、紙の文書、人が持つ知識を含むすべての情報資産

主な脅威

ランサムウェア、不正アクセス、フィッシング、DDoS攻撃など

サイバー攻撃に加え、盗難、内部不正、紛失、誤送信など

主なアプローチ

攻撃の検知、防御、対応、復旧を行う技術と運用

情報の機密性、完全性、可用性を守るための方針、手順、教育、リスク管理

なぜ今、サイバーセキュリティが経営課題なのか?

理由は、AIによってサイバー攻撃が高速化・大規模化する一方、防御側の基本対策が追いつかず、事業停止や情報漏洩、信用失墜といった経営リスクが高まっているためです。 Gartnerは2026年10月、国内で相次ぐ不正アクセス事案を受け、企業が早急に実施すべき対策と中長期的な戦略転換を提言しました。3

1. AIによって攻撃の速度と規模が変わった

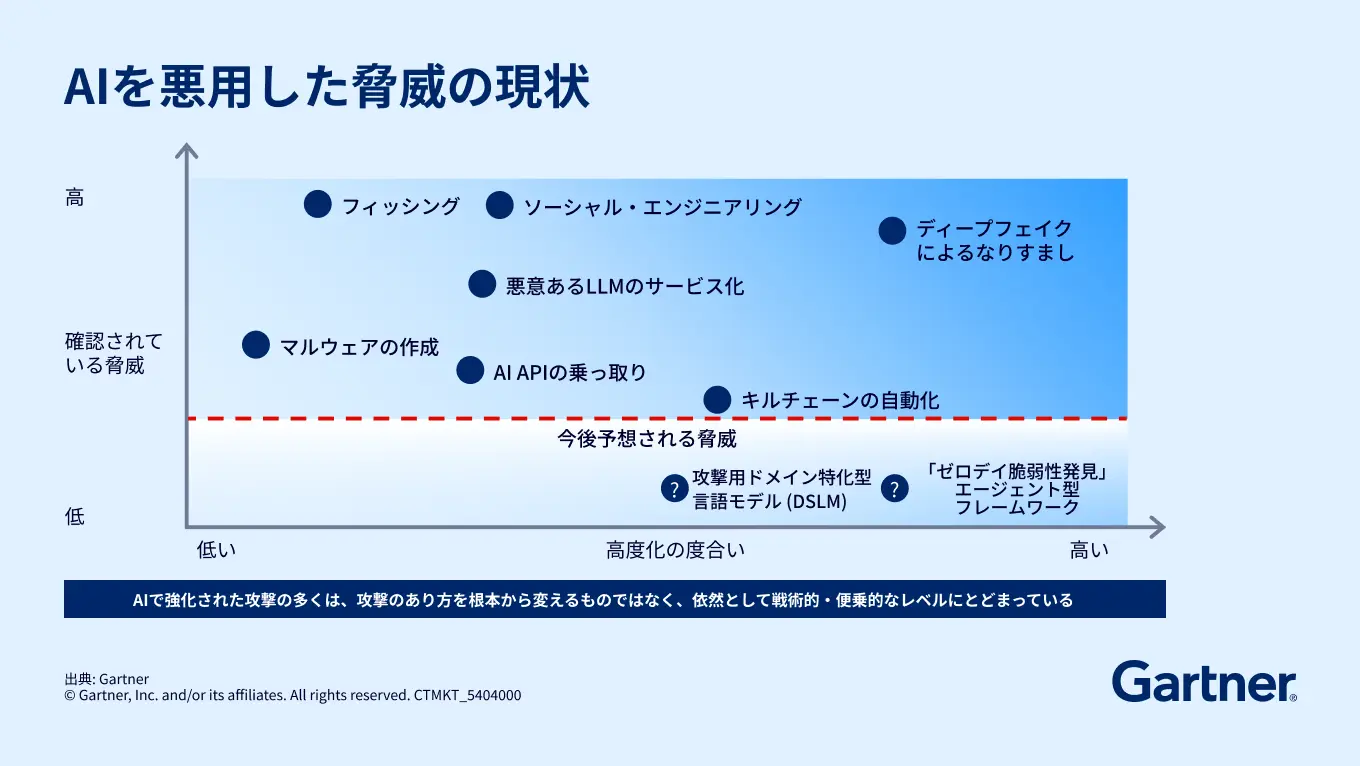
AI/AIエージェントの悪用により、攻撃対象や脆弱性の特定から、攻撃コードの生成・修正、攻撃の実行まで、一連のプロセスが自律化される可能性があります。これにより、攻撃者の技術力や人的リソースによる制約が下がり、攻撃の速度と規模が飛躍的に拡大するおそれがあります。

Gartnerは、今後、AI/AIエージェントの利用がほぼすべてのサイバー攻撃で当たり前になり、脆弱性や認証・設定の不備が、短期間かつ広範囲で悪用されるようになるとみています。3

2. 防御側の基本対策が追いついていない

Gartnerが2026年7月に実施した調査では、脆弱性管理を十分に実施できている日本の大手企業は30%にとどまりました。3

攻撃側の能力がAIによって急速に高まる一方、企業の基本的な対策が従来のペースにとどまれば、攻撃と防御の差はさらに広がります。脆弱性管理やインターネット公開資産の点検を、定期的な対応から継続的な取り組みへと転換する必要があります。

3. 経営者の説明責任が問われている

サイバーセキュリティは、IT部門だけに任せられる技術課題ではありません。規制当局が取締役会や経営幹部に対して、コンプライアンス違反の責任を問うケースも増えています。4

大量の個人情報流出や長期の事業停止が発生した場合、「再発防止に努める」という説明だけでは十分とはいえません。Gartnerは、経営者がデジタル防衛を経営の最重要課題の一つに位置付け、自ら先頭に立って取り組む必要があると提言しています。3

4. 世界の企業がセキュリティ投資を拡大している

Gartnerは、2026年の世界の情報セキュリティ支出が2,440億ドルに達し、為替変動の影響を除く成長率は11.6%になると予測しています。脅威への対応とレジリエンスの強化が、支出拡大の主な要因です。5

こうした世界的な投資拡大は、サイバーセキュリティが単なるシステム保護ではなく、事業継続と成長を支える経営上の優先事項になっていることを示しています。
出典・注記

3. Gartner「Gartner、多発する日本企業の不正アクセス事案に関する緊急的な提言を発表」(2026年10月13日)。AI/AIエージェントによる攻撃プロセスの自律化、脆弱性管理を十分に実施できている国内大手企業が30%であるという調査結果、経営者への提言など。

4. Gartner「Gartner、2026年のサイバーセキュリティのトップ・トレンドを発表」(2026年2月5日)。規制当局が取締役会や経営幹部にコンプライアンス違反の責任を追及するケースの増加など。

5. Gartner, “Forecast Analysis: Information Security, Worldwide, 2026”(2026年2月5日)。2026年の世界の情報セキュリティ支出は2,440億ドル、為替変動の影響を除く成長率は11.6%と予測。

日本国内で発生しているセキュリティ・インシデントの10の傾向

Gartnerは2026年4月、日本国内で直近に見られるセキュリティ・インシデントの傾向を、10のパターンに分類しました。 社会的な影響が大きい事案だけに目を奪われず、日々発生するインシデントを幅広く捉え、自社が備えるべきリスクを把握することが重要です。

傾向

主な内容

サプライチェーン・サイバーリスクの拡大

Gartnerは、2030年までにセキュリティ・インシデントの60%以上が、サードパーティ/サプライチェーンに起因するものになると予測しています。

AIエージェントのリスクと脅威

データの消失・漏洩、誤った取引、業務プロセスの停止などが発生しています。外部脅威では、エージェント・ハイジャックに関する実験検証や関連情報も増えています。

ランサムウェア攻撃

委託先への攻撃を通じて、委託元の個人情報が漏洩する事例も見られます。脆弱性の悪用、正規ツールを悪用するLoTL攻撃、マルウェアなど、複数の手法を組み合わせる傾向があります。

DDoS攻撃

クラウド・サービス、Webメール・サービス、レンタル・サーバなどを狙った攻撃が見られます。

外部公開アプリケーションへの攻撃

ECサイトが数カ月にわたり停止する事例も発生しています。システム内に情報を保有すること自体のリスクを踏まえ、設計を見直す必要があります。

ビジネス・メール詐欺/フィッシング詐欺

AIで自然なメール文面を生成したり、不正アクセスで事前に把握した業務内容を悪用したりするなど、手口が巧妙化しています。

内部不正/組織ガバナンスの崩壊

退職者による顧客情報の持ち出し、無断で契約した再委託先による不正、セキュリティ監査への虚偽報告などが発生しています。

作業や設定のミス

設定ミスによって個人情報が長期間インターネット上で閲覧可能になった事例や、メールの誤送信などが継続して発生しています。

プライバシー問題/デジタル倫理

画像・映像のAI分析などでは、法規制上の問題だけでなく、情報の利用方法が倫理的に社会から許容されるかを慎重に検討する必要があります。

フェイク・インシデント

実際には発生していないセキュリティ・インシデントの情報が拡散され、企業が対応を迫られるリスクがあります。

Gartnerは、2026年に注目すべきサイバーセキュリティのトレンドとして、次の6つを挙げています。AIの急速な普及、国際情勢の緊張、規制環境の変化、サイバー攻撃の拡大を受け、企業にはセキュリティの考え方や対策を見直すことが求められています。

  1. AIエージェントには、これまで以上に厳格なセキュリティ対策が必要になる
    自律的に作業するAIエージェントの利用が広がると、企業が把握していないAIエージェントが使われる可能性も高まります。企業は、承認済み・未承認のAIエージェントを特定し、適切に管理するとともに、問題が起きた場合の対応手順を整えておく必要があります。
  2. 変化する規制に対応し、事業を立て直す力を高める必要がある
    世界各国でサイバーセキュリティに関する規制が変化し、取締役会や経営幹部の責任が問われるケースも増えています。セキュリティ部門だけでなく、法務、事業、調達などの部門が連携し、サイバーリスクに誰が責任を持つのかを明確にすることが重要です。
  3. 量子コンピュータ時代を見据え、暗号技術の移行準備が始まる
    量子コンピュータの進歩により、現在使われている一部の暗号技術が、将来は安全ではなくなる可能性があります。Gartnerは、組織がデータやシステムの保護に利用している非対称暗号が、2030年までに安全ではなくなると予測しています。企業は、現在使用している暗号技術を把握し、量子コンピュータでも解読されにくい「ポスト量子暗号」への移行計画を立てる必要があります。
  4. 人だけでなく、AIエージェントのアクセス権限も管理する必要がある
    AIエージェントが自律的にシステムやデータへアクセスするようになると、人のアカウントを前提とした従来の管理方法だけでは対応が難しくなります。企業は、AIエージェントなどの「マシンID」を登録・管理し、必要な範囲だけにアクセスを認める仕組みを整える必要があります。
  5. AIがセキュリティ監視やインシデント対応を支援する
    セキュリティ・オペレーション・センター(SOC)では、AIを利用して大量の警告を選別し、分析作業を効率化する動きが進んでいます。一方、AIだけに判断を任せるのではなく、人が結果を確認・監督する仕組みが欠かせません。AIを使いこなすための人材育成も重要になります。
  6. 生成AIの利用を前提に、従業員教育を見直す必要がある
    従来の一律的なセキュリティ研修だけでは、生成AIに伴うリスクへの対応が難しくなっています。Gartnerが2025年5月から11月に従業員175人を対象に実施した調査では、57%以上が業務で個人の生成AIアカウントを利用し、33%が未承認のツールに機密情報を入力したと回答しました。企業には、生成AI特有のリスクと従業員の実際の行動を踏まえた教育やルールづくりが求められます。

出典: Gartner「Gartner、2026年のサイバーセキュリティのトップ・トレンドを発表」(2026年2月5日)

日本企業が2026年に押さえるべきセキュリティの9つの重要論点

Gartnerは2026年1月、日本企業がセキュリティ戦略や計画に反映すべき9つの重要論点を示しました。 サイバー攻撃や内部脅威だけでなく、AI、サプライチェーン、クラウド、量子コンピューティング、法規制など、企業が向き合うリスクは広がっています。場当たり的な対応を続けるのではなく、こうした変化を幅広く捉え、将来の事業と価値創造を支えるセキュリティ戦略を設計することが重要です。

  1. 新たなセキュリティ・ガバナンス
    経営層が適切な投資判断を行えるよう、セキュリティ責任者には、リスクを分かりやすく伝え、全社的な戦略や体制を構築する役割が求められます。
  2. 新たなデジタル・ワークプレースとセキュリティ
    生成AIやAIエージェントを業務で安全に利用するため、利用状況の把握、認証・権限管理、社内ルール、従業員教育を見直す必要があります。
  3. セキュリティ・オペレーションの進化
    AIによる異常検知や運用の自動化を活用しながら、攻撃を早期に発見し、被害が広がる前に対応できる監視・運用体制を整えることが課題です。
  4. インシデント対応の強化
    サイバー攻撃によるシステム停止を想定し、事業継続計画、バックアップ、復旧手順、情報公開や身代金要求への対応方針を事前に整える必要があります。
  5. サイバー攻撃/マルウェアへの対応
    ランサムウェアなどへの基本対策を徹底するとともに、攻撃を受けてから対応するだけでなく、脅威を予測して未然に阻止する「先制的サイバーセキュリティ」への転換が求められます。
  6. 内部脅威への対応
    退職者や従業員などによる情報の持ち出しや削除を防ぐため、操作ログだけでなく、通常とは異なる行動を発見できる仕組みを整える必要があります。
  7. 規制/サードパーティ/サプライチェーン・リスクへの対応
    国内外の法規制やデータ管理の要件を把握するとともに、委託先や取引先を経由した被害にも備え、サプライチェーン全体でリスクを管理することが重要です。
  8. クラウド/CPS/量子コンピューティングのリスクへの対応
    クラウドの設定ミス、工場や社会インフラを支えるシステムへの攻撃、量子コンピューティングによる現在の暗号技術への影響など、新しい技術に伴うリスクを把握し、段階的に対策する必要があります。
  9. AI/データとアナリティクスのリスクへの対応
    AIやデータ活用を進める際は、情報漏洩、不正確な出力、プライバシー、著作権、法規制などのリスクを確認し、安全な利用を支えるルールと管理体制を整えることが求められます。

出典: Gartner「Gartner、2026年に押さえておくべき日本におけるセキュリティの重要論点を発表」(2026年1月22日)

代表的なサイバー攻撃・脅威の種類と主な対策

2026年に企業が警戒すべき脅威には、ランサムウェア、外部公開資産への不正アクセス、フィッシング、サプライチェーン攻撃、AIを狙う攻撃などがあります。 攻撃を完全に防ぐことは難しいため、予防だけでなく、早期発見、被害の封じ込め、事業の復旧までを想定して対策することが重要です。

ランサムウェアについても、Gartnerは、感染を前提とした事前の備えと対応体制の整備が重要だとしています。国内企業の対策状況と必要な備えは、「国内企業のランサムウェア対策は十分か?」で解説します。

攻撃・脅威

主な手口と影響

主な対策

ランサムウェア

データを暗号化して身代金を要求します。データを盗み、公開すると脅す「二重恐喝」を伴う場合もあります。

脆弱性と特権アクセスの管理、早期検知、隔離されたバックアップ、復旧手順の整備、身代金要求への対応方針、経営層を含む机上演習

外部公開資産への不正アクセス

VPN、Webアプリケーション、API、管理画面などの脆弱性や認証・設定の不備を悪用します。

公開資産の棚卸し、脆弱性と設定の継続的な点検、迅速な修正、CTEMによる弱点の継続的な発見・評価・対処

フィッシング/ビジネス・メール詐欺(BEC)

企業や取引先になりすまし、認証情報を盗んだり、不正な送金や情報提供を要求したりします。AIによって自然な文面を作る手口もあります。

多要素認証、送金や口座変更依頼の別経路での確認、複数人による承認、従業員教育と訓練

サプライチェーン攻撃

セキュリティ対策が比較的弱い委託先、取引先、ソフトウェアなどを経由して、標的となる企業へ侵入します。

重要な委託先のリスク評価、契約へのセキュリティ要件の反映、定期的な点検、インシデント発生時の連絡・対応体制の確認

内部不正

従業員、退職者、委託先などが、正規のアクセス権限を悪用して情報を持ち出したり、削除したりします。

必要最小限のアクセス権限、退職・異動時の権限削除、ログ監視、通常と異なる行動の検知、重要操作の複数人承認

DDoS攻撃

大量の通信を送り付け、Webサイトやオンライン・サービスを利用できない状態にします。

DDoS対策サービス、通信やシステムの冗長化、異常通信の監視、攻撃発生時の対応手順

AIを狙う攻撃

不正な指示によってAIを意図しない方向へ動かすプロンプト・インジェクション、データを不正に操作するポイズニング、AIエージェントの乗っ取りなどがあります。

AIガバナンス、AIのセキュリティ・テスト、動作中の異常を検知する仕組み、AIエージェントのIDとアクセス権限の管理

ゼロデイ攻撃

ベンダーが修正プログラムを提供する前、または企業が修正を適用する前の脆弱性を悪用します。

重要資産の優先的な保護、ネットワークの分離、攻撃を受けることを前提とした監視、暫定的な緩和策、脅威情報の継続的な確認

関連情報・出典

国内企業のランサムウェア対策は十分か?

国内企業のランサムウェア対策は進みつつあるものの、十分とはいえません。 Gartnerが2026年2月に日本国内の従業員数500人以上の組織を対象に実施した調査では、2025年の調査時より対策は強化されたものの、最も実施率が高い対策でも42.7%にとどまりました。6

ランサムウェア感染に備えて実施している対策

実施率

バックアップからの復旧

42.7%

感染時の対応のマニュアル化

40.3%

インシデントの公的機関への届け出体制

34.7%

また、「身代金を支払わない方針をルール化している」と回答した企業は29.5%にとどまりました。約7割の企業は、感染後に具体的な対応を判断する可能性がある状況です。6

ランサムウェア被害を完全に防ぐことは難しいため、感染を前提とした事前の備えと対応体制の整備が欠かせません。Gartnerは、経営層を含む机上演習を継続的に実施し、想定される被害や対応策を検証することを推奨しています。また、インシデント対応や調査、必要に応じた交渉について相談できる専門ベンダーとの連携体制を、平時から整えておくことも重要です。6

今すぐ点検すべき7つのサイバーセキュリティ対策

Gartnerは2026年10月13日、日本企業で相次ぐ重大な不正アクセスや個人情報漏洩を受け、企業が早急に実施すべき7つのアクションを示しました。

  1. インターネット公開資産を緊急点検する
    Webアプリケーション、API、管理画面、VPN、クラウド環境、国内外の拠点を洗い出し、外部からアクセス可能な状態を確認します。重要な情報やシステムを扱う委託先、クラウド事業者などのサードパーティも点検対象に含めます。
  2. 脆弱性だけでなく、認証や設定の不備も点検する
    ソフトウェアの脆弱性に加え、認証・認可、API、そのほかの設定に不備がないかを確認します。
  3. 侵害の兆候を横断的に確認する
    VPN、IDS/IPS、WAF、APIゲートウェイ、認証基盤、Webサーバ、従業員向けシステム、クラウド環境などのログを横断的に調べます。通常と異なるアクセス、見覚えのないアカウントの作成や権限変更、不審な設定変更、大量のデータ取得がないかを確認します。
  4. 不要になった個人情報が消去されているか確認する
    利用する必要がなくなった個人情報が速やかに消去されているかを確認します。あわせて、情報の保有期間や消去ルールが適切に定められ、実際に運用されているかを見直します。
  5. 侵入後の横展開を抑える
    攻撃者が侵入後にほかのシステムへ被害を広げる「ラテラル・ムーブメント」を抑えるため、ネットワークの分離(セグメンテーション)や特権アクセスの管理を強化します。
  6. 重要なサードパーティの状況を確認する
    委託先、クラウド事業者、国内外の拠点などについて、影響の有無、緊急点検の実施状況、侵害時の連絡体制、インシデント対応プロセス、復旧の見通しを確認します。
  7. 外部に露出した重大な弱点を直ちに修復する
    点検で見つかった重大な弱点は、優先して修復します。必要に応じてサービスの停止や制限、緊急改修について経営層が迅速に判断できる体制を整え、復旧手順、バックアップ、顧客への通知体制も再確認します。

出典: Gartner「Gartner、多発する日本企業の不正アクセス事案に関する緊急的な提言を発表」(2026年10月13日)

中長期で必要な5つの戦略転換

緊急対応だけでは、急速に進化する攻撃側とのギャップを埋めるのは困難です。Gartnerの2026年の調査と提言を踏まえると、企業には個別の問題へ対処するだけでなく、セキュリティの考え方と運用の仕組みを、次のように転換することが求められます。

転換

従来

これから

脆弱性管理

外部へ委託した診断を定期的に実施する

CTEM(継続的な脅威エクスポージャ管理)により、攻撃につながる弱点を継続的に把握し、優先順位を付けて対処する

防御の姿勢

攻撃や被害が起きてから対応する

脅威を予測し、攻撃が成立する前に抑え込む「先制的サイバーセキュリティ」へ移行する

ID管理

主に従業員など、人のIDを管理する

人のIDに加え、AIエージェントなどのマシンIDを登録し、アクセス権限や認証情報を管理する

セキュリティ運用

外部委託を中心とし、運用ノウハウが社内に蓄積されにくい

AIを活用して運用を高度化し、外部の専門性も活用しながら、自社に判断力とノウハウを蓄積する

従業員教育

全従業員に同じ内容の意識向上研修を実施する

生成AI特有のリスクや従業員の実際の行動に応じて、教育内容を変える適応型プログラムへ移行する

CTEMと先制的サイバーセキュリティは、定期的・事後的な対応から、継続的・先回り型の防御へ移るための取り組みです。AIエージェントの普及に伴い、ID管理、セキュリティ運用、従業員教育も、人だけを前提とした従来の仕組みから見直す必要があります。

加えて、量子コンピュータの進歩に備えたポスト量子暗号への移行も、中長期の重要課題です。 Gartnerは、組織がデータやシステムの保護に依存している非対称暗号が2030年までに安全ではなくなると予測しています。企業は現在利用している暗号技術と対象システムを把握し、優先順位を付けて段階的な移行計画を策定する必要があります。

AI時代のサイバーセキュリティとは?「AIを守る」と「AIで守る」の2つの視点

AI時代のサイバーセキュリティは、「AIを安全に利用するためのセキュリティ(Security for AI)」と、「AIをセキュリティ対策に活用する取り組み(AI for Security)」の2つの視点で考える必要があります。

  • Security for AI:AIを安全に利用するためのセキュリティ
    従業員によるAIや生成AI、AIエージェントの利用拡大に伴って生じる、新たなリスクや脅威に備える考え方です。AIエージェントのIDとアクセス権限を管理するマシンID管理、AIエージェントの利用を統制するガバナンス、AIのセキュリティ・テスト、AIの動作中に異常を検知・防御するAIランタイム・ディフェンスなどが含まれます。
  • AI for Security:AIをセキュリティ対策に活用する取り組み
    AIをセキュリティ監視、脅威の分析、弱点の発見・修復などに活用し、運用を高度化・効率化する考え方です。例えば、セキュリティ監視や分析を支援するAI SOCエージェントや、外部に露出した弱点の修復を自動化する自律的エクスポージャ修復(AER)などがあります。一方、攻撃側もAIを利用するようになるため、従来のルールに基づく異常検知だけでは、新たな攻撃を十分に発見できない可能性があります。

Gartnerが2026年10月に発表した「日本におけるセキュリティ(AI時代のサイバーセキュリティ)のハイプ・サイクル:2026年」では、AI TRiSM、AIランタイム・ディフェンス、AIガバナンス、サイバーセキュリティAIアシスタントの4項目が、「過度な期待」のピーク期に位置付けられました。これは、これらの技術への関心と期待が急速に高まる一方、実用化や普及にはなお時間を要する段階であることを示します。

多くの技術は成熟までに時間がかかると考えられます。しかし、AIエージェントの活用を拡大している企業は、技術が成熟するまで待つのではなく、早い段階から試験的な利用を始めることが重要です。AIの活用とセキュリティ対策を並行して進め、試行錯誤を重ねながら、自社に適した仕組みへ発展させる必要があります。 

出典: Gartner「Gartner、日本におけるAI時代のサイバーセキュリティに関するハイプ・サイクルを発表」(2026年10月7日)

セキュリティの成果をどう測り、予算をどう説明するか

攻撃件数やアラート件数といった技術的な活動指標だけでは、セキュリティ対策によって事業がどの程度守られているかを十分に説明できません。そこで有効なのが、セキュリティの運用指標をビジネス成果と結び付ける「アウトカム・ドリブン・メトリクス(ODM:成果主導の評価指標)」です。 ODMを使うことで、現在の保護レベルやリスクを可視化し、セキュリティ投資の価値を経営層と共通の言葉で話し合えるようになります。

Gartnerは、ODMで現在の保護レベルを測定した上で、経営層とセキュリティ・リーダーが、目標とする保護レベルと、その実現のために組織が負担する費用について正式に合意する「保護レベル合意(PLA:Protection Level Agreement)」を検討するよう推奨しています。これにより、どのリスクをどこまで抑え、そのためにどの程度投資するかを、経営上の意思決定として明確にできます。

サイバーセキュリティ・プログラムや保護レベルが適切で、ステークホルダーに対して説明可能かどうかは、CAREの4つの観点から評価できます。

CAREの観点

確認する問い

Consistency(一貫性)

合意した保護レベルを、時間の経過や組織の違いにかかわらず、一貫して維持できているか

Adequacy(十分性)

保護レベルは、事業上のリスクやステークホルダーの期待に対して十分か

Reasonableness(合理性)

リスク、費用、業界水準などを踏まえて、合理的に説明できるか

Effectiveness(有効性)

セキュリティ対策が、意図した保護やリスク低減の成果を実際に生み出しているか

この考え方により、「製品をいくつ導入したか」「アラートを何件処理したか」ではなく、重要な事業をどの程度守れているか、その保護レベルにいくら投資するかを経営層と議論できます。ODMによる比較可能なデータは、取締役会との対話やセキュリティ投資の説明にも役立ちます。

出典: Gartner「Gartner、高まる期待と注目を背景に、CISOが注力すべき戦略的重点領域を明らかに」(2025年7月23日)、“How Outcome-Driven Metrics Help Guard Against GenAI Risks”(2025年1月30日)、“Use Protection Levels to Create Defensible Risk Appetite Statements”(2024年6月24日)ほか。

サイバーセキュリティは誰が責任を持つべきか?

サイバーセキュリティの最終的な説明責任は経営者にあります。取締役会は重要方針とリスク対応を監督し、CISOは事業目標に沿ったセキュリティ戦略の設計と実行を主導します。

一方、実際のリスクは組織全体に存在します。法務、事業、調達、人事、ITなどの各部門がそれぞれの役割を担い、責任の所在と意思決定の手順を明確にする必要があります。サイバーセキュリティは、CISOだけではなく、経営者と各部門が共同で取り組む経営課題です。

まとめ

2026年のサイバーセキュリティでは、AIによって高速化・大規模化する攻撃に備え、経営者が主導して「基本対策の徹底」と「中長期の戦略転換」を同時に進めることが重要です。 まずは、インターネット公開資産や重要な委託先を緊急点検し、脆弱性、設定不備、侵害の兆候を確認する必要があります。

そのうえで、CTEM(継続的な脅威エクスポージャ管理)による弱点への継続的な対処、攻撃が成立する前に抑え込む先制的サイバーセキュリティ、AIエージェントを含むIDとアクセス権限の管理へと、防御の仕組みを更新していくことが求められます。

サイバーセキュリティを単なるIT対策ではなく、事業継続、信頼、将来の成長を支える経営課題として捉え、組織全体で継続的に改善することが重要です。

サイバーセキュリティに関するよくある質問(FAQ)

サイバーセキュリティとは何ですか?

サイバーセキュリティとは、組織のシステム、ネットワーク、データをサイバー攻撃や不正アクセス、情報漏洩などから守り、事業を継続するための取り組みです。 技術的な対策だけでなく、業務プロセス、社内ルール、従業員教育、組織体制も含まれます。


サイバーセキュリティと情報セキュリティの違いは何ですか?

主な違いは、守る対象と対策の範囲です。 情報セキュリティは、デジタル情報だけでなく、紙の文書や人が持つ知識を含むすべての情報資産を守る取り組みです。一方、サイバーセキュリティは、主にシステム、ネットワーク、クラウドなどのデジタル環境をサイバー脅威から守ることに重点を置きます。


2026年に企業が特に警戒すべきサイバー脅威は何ですか?

ランサムウェア、外部公開システムへの不正アクセス、サプライチェーンを経由した攻撃、AIを悪用した攻撃などに注意が必要です。 Gartnerは、2030年までにサイバーセキュリティ・インシデントの60%以上が、サードパーティ/サプライチェーンに起因するものになると予測しています。


不正アクセスが相次ぐ今、企業はまず何をすべきですか?

まず、インターネットからアクセスできるシステムやサービスを洗い出し、脆弱性や設定不備を点検します。 あわせて、ログから侵害の兆候を確認し、重要な委託先やクラウド事業者の点検状況、侵害時の連絡体制、復旧の見通しも確認する必要があります。


ランサムウェアの身代金は支払うべきですか?

身代金を支払うかどうかを、感染後に場当たり的に判断するのは避けるべきです。 復旧や情報の非公開が保証されるとは限らないため、経営層、法務部門、セキュリティ部門などが平時から方針と判断基準を定め、必要に応じて専門家や関係機関へ相談できる体制を整えておくことが重要です。

Gartnerの国内調査では、「身代金を支払わない方針をルール化している」と回答した企業は29.5%にとどまりました。経営層を含む机上演習を継続し、有事の判断基準を具体化しておく必要があります。


AIエージェントにはどのようなセキュリティ対策が必要ですか?

承認済み・未承認のAIエージェントを把握し、利用ルール、ID、アクセス権限、認証情報を適切に管理する必要があります。 さらに、AIの動作中に異常を検知する仕組み、セキュリティ・テスト、問題が起きた場合のインシデント対応手順も整備します。


CTEMとは何ですか?

CTEMとは、Continuous Threat Exposure Managementの略で、日本語では「継続的な脅威エクスポージャ管理」と呼ばれます。 攻撃者に悪用される可能性のあるシステムや設定上の弱点を継続的に把握し、事業への影響に応じて優先順位を付け、検証・改善する取り組みです。定期的な脆弱性診断だけに依存せず、継続的に弱点へ対処するための考え方です。


サイバーセキュリティの責任者は誰ですか?

サイバーセキュリティの最終的な説明責任は経営者にあります。 取締役会は重要方針やリスク対応を監督し、CISOは事業目標に沿ったセキュリティ戦略の設計と実行を主導します。法務、事業、調達、人事、ITなどの各部門も、それぞれが管理するリスクについて責任を担います。


Gartner IT Symposium/Xpo™ 2026

世界で最も重要なCIOおよびITエグゼクティブの集いにぜひご参加ください。トレンドに惑わされず、真の価値を見極めましょう。 変化の激しい時代を生き抜き、不測の事態にも揺るがないテクノロジ戦略を加速させるための、実践的なソリューションをお届けします。

AI時代のセキュリティ戦略を、実践ガイドで整理する

AIがもたらすリスクの優先順位付けから、AI TRiSMの進め方、CISOが優先すべきアクションまでを解説しています。